Høyt cybervarsel: hva betyr det for en bedrift som vår?
Nasjonal sikkerhetsmyndighet har hevet det nasjonale cyberrisikonivået fra moderat til høyt. Her er hva varselet går ut på, hva det betyr for en bedrift med 15 til 50 ansatte, og hvorfor det meste som hjelper, er ting dere kan sjekke allerede nå.
Kortversjonen
NSM hevet 27. oktober det nasjonale cyberrisikonivået fra moderat til høyt, etter en tredobling av vellykkede angrep mot norske virksomheter det siste halve året. Det betyr ikke at noe har skjedd hos dere, men at det grunnleggende bør være på plass. KI gjør svindelforsøkene vanskeligere å avsløre, så rutiner må ta over der magefølelsen før holdt. Tiltakene er ikke nye: tofaktor, oppdateringer, testet sikkerhetskopi, få administratorer og en enkel plan. Start med cybersjekk.no og tre spørsmål til den som har ansvar for IT-en.
Kanskje har du sett overskriftene den siste uken. Nasjonal sikkerhetsmyndighet (NSM) hever risikonivået. Tredobling av vellykkede angrep. Kunstig intelligens (KI) som finner svakheter raskere enn mennesker.
Spørsmålet de fleste daglige ledere sitter igjen med, er enkelt: gjelder dette oss? Kort svar: ja. Men ikke på den måten overskriftene kan gi inntrykk av.
Hva NSM faktisk har sagt
Den 27. oktober 2026 hevet NSM det nasjonale cyberrisikonivået fra moderat til høyt. Moderat er normalen, der NSM regner med at norske virksomheter blir forsøkt angrepet. Det er første gang NSM deler dette nivået åpent.
Begrunnelsen er at NSM det siste halve året har sett en tredobling av vellykkede cyberangrep mot norske virksomheter. Mest utsatt er forsvaret, forsvarsindustrien, romsektoren, samfunnskritisk infrastruktur og leverandørene deres. NSM nevner blant annet løsepengevirus (skadevare som låser filene deres og krever betaling for å åpne dem igjen) og angrep som overbelaster en tjeneste så den slutter å svare.
Høyt nivå betyr ikke at noe har skjedd hos dere. Nkom, som har ansvar for mobil- og bredbåndsnettene, sa det godt samme dag: «Høyere risiko betyr ikke at nettene er rammet, men at vi må være godt forberedt dersom noe skjer.» Det gjelder for en bedrift med 30 ansatte også.
Dere er ikke målet, men dere er heller ikke usynlige
En bedrift i Vestland med 15 til 50 ansatte står sjelden øverst på listen til et annet lands etterretning. Men NSM skrev allerede i rapporten Risiko 2026 i februar at løsepengeangrep er en av de mest utbredte angrepsmetodene mot norske virksomheter. Den samme rapporten sier at mange av hendelsene NSM så i 2025, var knyttet til phishing, altså falske e-poster eller meldinger som prøver å lure deg til å gi fra deg passord eller klikke på noe.
Kriminelle som er ute etter penger, spør ikke først hvor viktig bedriften er. De spør hvor det er lettest å komme inn.
Mange bedrifter her i fylket leverer til havbruk, energi, industri eller offentlig sektor. NSM ber nå virksomheter stille sikkerhetskrav til leverandørene sine, og kreve at leverandørene gjør det samme videre. Leverer dere til noen som tar varselet på alvor, er det ikke usannsynlig at dere får spørsmål om hvordan dere sikrer dere. Det er bedre å ha svaret klart før spørsmålet kommer.
KI gjør svindelforsøkene bedre
En del av grunnen til at NSM hever nivået, er KI. NSM skriver at KI kan brukes til angrep, og at den finner svakheter i systemer raskere enn mennesker har klart. NSM er samtidig nøktern: at angripere bruker KI-systemer som jobber på egen hånd, er ikke dokumentert i Norge ennå. Men NSM mener skadepotensialet er stort nok til å telle med.
For en vanlig bedrift merkes det mest i innboksen. Politiets sikkerhetstjeneste (PST) skriver i sin trusselvurdering for 2026 at angripere kan bruke KI-verktøy til å lage falske bilder, videoer, tekst eller lyd. NSM ser mer avanserte former for phishing, og skriver at tofaktor (MFA) alene ikke lenger gir tilstrekkelig beskyttelse mot dem. Tofaktor betyr at innlogging krever mer enn passord, for eksempel en kode på mobilen.
Før var dårlig norsk og rare formuleringer et nyttig varselstegn. Det er det ikke lenger.
Tenk deg en bedrift med 30 ansatte. Den som har ansvar for økonomien, får en e-post fra en fast leverandør. Tonen er riktig, logoen er riktig, og fakturaen ser ut som den pleier. Det eneste som er nytt, er kontonummeret. Ingenting i selve e-posten avslører at den er falsk. Det som stopper svindelen her, er ikke et skarpt blikk, men en rutine: endringer av kontonummer bekreftes alltid på telefon, til et nummer dere har fra før.
Når svindelen blir vanskeligere å se, må rutinene ta over der magefølelsen før gjorde jobben.
Det meste som hjelper, er kjent fra før
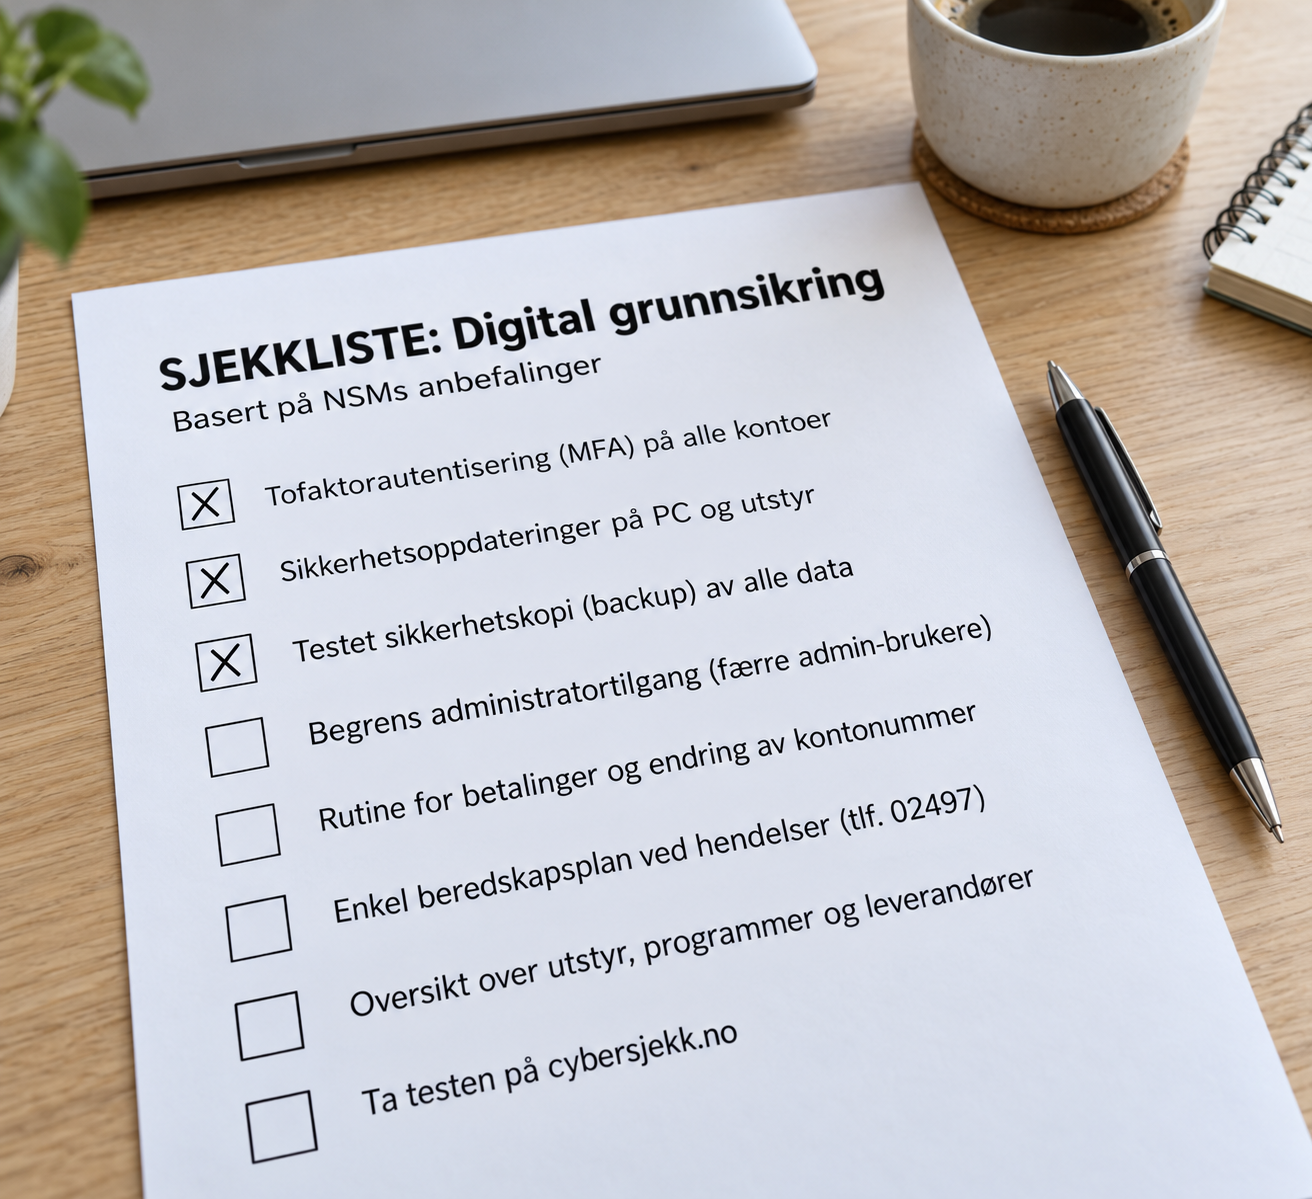
Den beste nyheten i varselet er kanskje en setning NSM skriver selv: tiltakene «er ikke nye». Det meste som beskytter dere, er grunnsikring som mange allerede har hørt om. For en bedrift med 15 til 50 ansatte betyr det i praksis dette:
- Tofaktor på alle kontoer. Spør om dere kan bruke en variant som tåler phishing, slik NSM anbefaler, for eksempel passnøkkel (innlogging med fingeravtrykk eller ansikt på en godkjent enhet, i stedet for en kode som kan lures ut av deg).
- Sikkerhetsoppdateringer på PC-er, telefoner, servere og nettverksutstyr, styrt sentralt og ikke opp til hver enkelt. Utstyr som ikke lenger får oppdateringer, bør byttes ut.
- Færrest mulig med administratortilgang, altså tilgang til å endre oppsett og installere programmer.
- Sikkerhetskopi av alle data, også e-post og filer i Microsoft 365, og en jevnlig test av at kopien faktisk kan hentes tilbake.
- Oversikt over alle PC-er, telefoner og programmer som er i bruk.
- En enkel plan for hva dere gjør om noe skjer: hvem ringer hvem, og hvem bestemmer.
- Faste rutiner for betalinger og endring av kontonummer, som ikke hviler på e-post alene.
- Oversikt over hvilke leverandører som har tilgang til systemene deres, og hva de har tilgang til.
Ingen av punktene krever et eget sikkerhetsteam. De krever at noen har fått ansvaret for å følge med.
Sjekk at det virker, ikke bare at det finnes
Mange bedrifter har tofaktor og sikkerhetskopi på papiret. Spørsmålet er om det virker den dagen det trengs.
NSM skriver i Risiko 2026 at tilsyn viser at virksomheter i mange tilfeller ikke har testet eller øvd på sikkerhetstiltakene sine. I testene NSM selv gjennomførte, fikk de i de aller fleste tilfellene full kontroll over systemene. Vanlige svakheter var svake administratorpassord og at samme passord ble brukt mange steder.
Det er sjelden de store tingene som mangler. Det er en gammel konto til en som sluttet i fjor, en sikkerhetskopi ingen har prøvd å hente tilbake, eller en administratorbruker med et passord som ikke er byttet på flere år.
Slik kommer dere i gang
Start med cybersjekk.no, NSMs åpne sjekkverktøy for norske virksomheter, gjerne sammen med den som har ansvar for IT hos dere, enten det er en ansatt eller en leverandør. Still så tre spørsmål: Har alle kontoer tofaktor? Når ble sikkerhetskopien sist testet? Og hvem har administratortilgang i dag?
Skjer det likevel noe, skal det meldes. NSM tar imot varsler om digitale hendelser hele døgnet på telefon 02497.
Høyt varsel er ikke en grunn til panikk. Det er en god grunn til å sjekke at det grunnleggende er på plass. Vil dere ha noen til å gå gjennom dette sammen med dere, så ta kontakt.

Budsjett 2027: bruk tallene du allerede har
Lag et budsjett for 2027 som bygger på fakta fra regnskapet, ikke på fjorårets tall pluss noen prosent. Fem steg, fra sesonger til månedlig oppfølging.