
Det som faktisk betyr noe
Perspektiver, erfaringer og refleksjoner fra arbeid med systemer, data og virksomheter i vekst.
Høyt cybervarsel: hva betyr det for en bedrift som vår?
NSM har hevet cyberrisikonivået i Norge til høyt. Hva betyr det for en bedrift med 15 til 50 ansatte, og hva bør dere sjekke nå?
Kanskje har du sett overskriftene den siste uken. Nasjonal sikkerhetsmyndighet (NSM) hever risikonivået. Tredobling av vellykkede angrep. Kunstig intelligens (KI) som finner svakheter raskere enn mennesker.
Spørsmålet de fleste daglige ledere sitter igjen med, er enkelt: gjelder dette oss? Kort svar: ja. Men ikke på den måten overskriftene kan gi inntrykk av.
Hva NSM faktisk har sagt
Den 27. oktober 2026 hevet NSM det nasjonale cyberrisikonivået fra moderat til høyt. Moderat er normalen, der NSM regner med at norske virksomheter blir forsøkt angrepet. Det er første gang NSM deler dette nivået åpent.
Begrunnelsen er at NSM det siste halve året har sett en tredobling av vellykkede cyberangrep mot norske virksomheter. Mest utsatt er forsvaret, forsvarsindustrien, romsektoren, samfunnskritisk infrastruktur og leverandørene deres. NSM nevner blant annet løsepengevirus (skadevare som låser filene deres og krever betaling for å åpne dem igjen) og angrep som overbelaster en tjeneste så den slutter å svare.
Høyt nivå betyr ikke at noe har skjedd hos dere. Nkom, som har ansvar for mobil- og bredbåndsnettene, sa det godt samme dag: «Høyere risiko betyr ikke at nettene er rammet, men at vi må være godt forberedt dersom noe skjer.» Det gjelder for en bedrift med 30 ansatte også.
Dere er ikke målet, men dere er heller ikke usynlige
En bedrift i Vestland med 15 til 50 ansatte står sjelden øverst på listen til et annet lands etterretning. Men NSM skrev allerede i rapporten Risiko 2026 i februar at løsepengeangrep er en av de mest utbredte angrepsmetodene mot norske virksomheter. Den samme rapporten sier at mange av hendelsene NSM så i 2025, var knyttet til phishing, altså falske e-poster eller meldinger som prøver å lure deg til å gi fra deg passord eller klikke på noe.
Kriminelle som er ute etter penger, spør ikke først hvor viktig bedriften er. De spør hvor det er lettest å komme inn.
Mange bedrifter her i fylket leverer til havbruk, energi, industri eller offentlig sektor. NSM ber nå virksomheter stille sikkerhetskrav til leverandørene sine, og kreve at leverandørene gjør det samme videre. Leverer dere til noen som tar varselet på alvor, er det ikke usannsynlig at dere får spørsmål om hvordan dere sikrer dere. Det er bedre å ha svaret klart før spørsmålet kommer.
KI gjør svindelforsøkene bedre
En del av grunnen til at NSM hever nivået, er KI. NSM skriver at KI kan brukes til angrep, og at den finner svakheter i systemer raskere enn mennesker har klart. NSM er samtidig nøktern: at angripere bruker KI-systemer som jobber på egen hånd, er ikke dokumentert i Norge ennå. Men NSM mener skadepotensialet er stort nok til å telle med.
For en vanlig bedrift merkes det mest i innboksen. Politiets sikkerhetstjeneste (PST) skriver i sin trusselvurdering for 2026 at angripere kan bruke KI-verktøy til å lage falske bilder, videoer, tekst eller lyd. NSM ser mer avanserte former for phishing, og skriver at tofaktor (MFA) alene ikke lenger gir tilstrekkelig beskyttelse mot dem. Tofaktor betyr at innlogging krever mer enn passord, for eksempel en kode på mobilen.
Før var dårlig norsk og rare formuleringer et nyttig varselstegn. Det er det ikke lenger.
Tenk deg en bedrift med 30 ansatte. Den som har ansvar for økonomien, får en e-post fra en fast leverandør. Tonen er riktig, logoen er riktig, og fakturaen ser ut som den pleier. Det eneste som er nytt, er kontonummeret. Ingenting i selve e-posten avslører at den er falsk. Det som stopper svindelen her, er ikke et skarpt blikk, men en rutine: endringer av kontonummer bekreftes alltid på telefon, til et nummer dere har fra før.
Når svindelen blir vanskeligere å se, må rutinene ta over der magefølelsen før gjorde jobben.
Det meste som hjelper, er kjent fra før
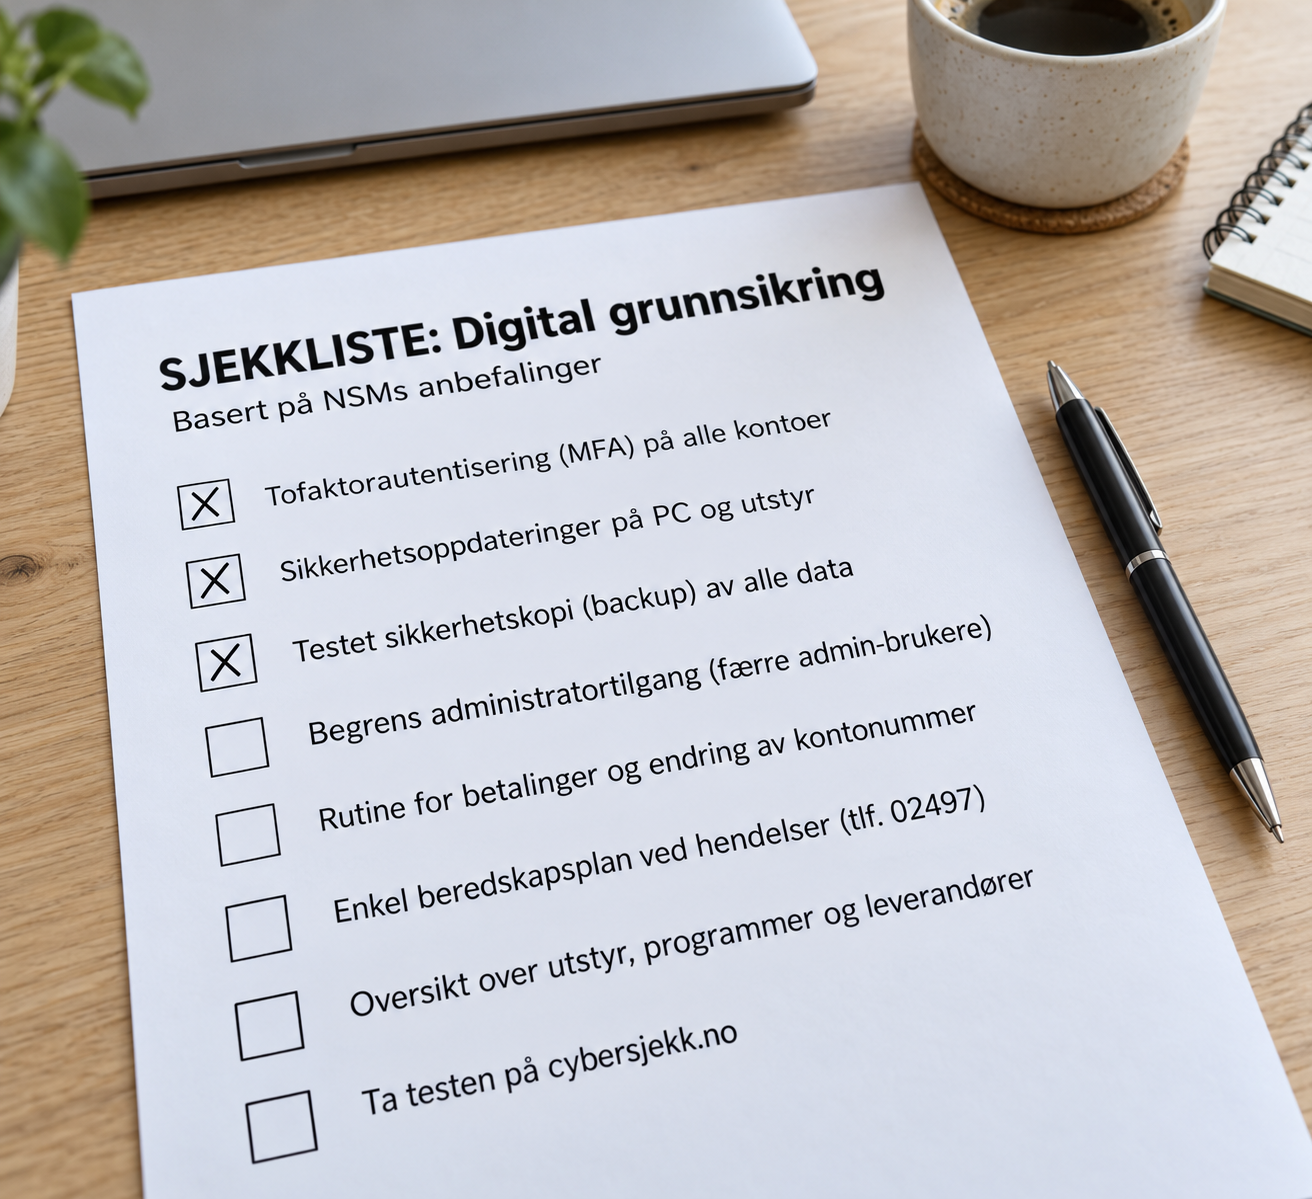
Den beste nyheten i varselet er kanskje en setning NSM skriver selv: tiltakene «er ikke nye». Det meste som beskytter dere, er grunnsikring som mange allerede har hørt om. For en bedrift med 15 til 50 ansatte betyr det i praksis dette:
- Tofaktor på alle kontoer. Spør om dere kan bruke en variant som tåler phishing, slik NSM anbefaler, for eksempel passnøkkel (innlogging med fingeravtrykk eller ansikt på en godkjent enhet, i stedet for en kode som kan lures ut av deg).
- Sikkerhetsoppdateringer på PC-er, telefoner, servere og nettverksutstyr, styrt sentralt og ikke opp til hver enkelt. Utstyr som ikke lenger får oppdateringer, bør byttes ut.
- Færrest mulig med administratortilgang, altså tilgang til å endre oppsett og installere programmer.
- Sikkerhetskopi av alle data, også e-post og filer i Microsoft 365, og en jevnlig test av at kopien faktisk kan hentes tilbake.
- Oversikt over alle PC-er, telefoner og programmer som er i bruk.
- En enkel plan for hva dere gjør om noe skjer: hvem ringer hvem, og hvem bestemmer.
- Faste rutiner for betalinger og endring av kontonummer, som ikke hviler på e-post alene.
- Oversikt over hvilke leverandører som har tilgang til systemene deres, og hva de har tilgang til.
Ingen av punktene krever et eget sikkerhetsteam. De krever at noen har fått ansvaret for å følge med.
Sjekk at det virker, ikke bare at det finnes
Mange bedrifter har tofaktor og sikkerhetskopi på papiret. Spørsmålet er om det virker den dagen det trengs.
NSM skriver i Risiko 2026 at tilsyn viser at virksomheter i mange tilfeller ikke har testet eller øvd på sikkerhetstiltakene sine. I testene NSM selv gjennomførte, fikk de i de aller fleste tilfellene full kontroll over systemene. Vanlige svakheter var svake administratorpassord og at samme passord ble brukt mange steder.
Det er sjelden de store tingene som mangler. Det er en gammel konto til en som sluttet i fjor, en sikkerhetskopi ingen har prøvd å hente tilbake, eller en administratorbruker med et passord som ikke er byttet på flere år.
Slik kommer dere i gang
Start med cybersjekk.no, NSMs åpne sjekkverktøy for norske virksomheter, gjerne sammen med den som har ansvar for IT hos dere, enten det er en ansatt eller en leverandør. Still så tre spørsmål: Har alle kontoer tofaktor? Når ble sikkerhetskopien sist testet? Og hvem har administratortilgang i dag?
Skjer det likevel noe, skal det meldes. NSM tar imot varsler om digitale hendelser hele døgnet på telefon 02497.
Høyt varsel er ikke en grunn til panikk. Det er en god grunn til å sjekke at det grunnleggende er på plass. Vil dere ha noen til å gå gjennom dette sammen med dere, så ta kontakt.
Han som fikser IT-en har sagt opp. Hva gjør dere videre?
Han som fikser IT-en har sagt opp, eller leverandøren er kjøpt opp. Her er sjekklisten og fem spørsmål du kan stille en IT-partner uten fagord.
Det er torsdag ettermiddag. Han som har fikset IT-en siden dere var åtte ansatte, stikker hodet inn på kontoret ditt og sier at han har fått ny jobb. Tre måneders oppsigelse. Du gratulerer, og mener det.
Så begynner det å demre. Du vet ikke hvor passordene ligger. Du vet ikke hvem som skal ringes når serveren står, eller om noen faktisk tar kopi av filene deres. Du vet bare at det fungerer. Helt til det ikke gjør det.
Den andre varianten kommer stillere. IT-leverandøren dere har brukt i ti år, er kjøpt opp. Kontaktpersonen som kjente bedriften, er borte. Det kom en ny portal, et nytt telefonnummer og et saksnummer på alt. Ingen har sagt opp avtalen, men det er heller ingen der som lenger vet hvem dere er.
Begge situasjonene ender på samme sted: hos deg som daglig leder, med et ansvar du ikke har bedt om.
Det er ikke teknologien som forsvinner. Det er oversikten.
Det som forsvinner, er kunnskapen om hvor ting er, hvem som har tilgang til hva, og hva som faktisk er avtalt med hvem.
I bedrifter med 10 til 100 ansatte ligger den kunnskapen påfallende ofte i ett hode. Passordet til administratorkontoen i Microsoft 365. Hvem som eier domenet (adressen som står etter @ i e-posten deres). Hvor sikkerhetskopien går, og om noen noen gang har testet at den kan hentes tilbake.
Det første som står på spill, er tilgangene. Den dagen han er borte, må noen andre kunne logge inn som administrator, opprette en bruker til en ny ansatt og sperre en som slutter. Kan ingen andre det, er dere avhengige av velvilje fra en tidligere kollega.
Det andre er sikkerhetskopien, altså kopien av filer og systemer som skal kunne hentes tilbake når noe går galt. «Det går automatisk» er den vanligste beskrivelsen vi hører. Det er ikke et svar. Spørsmålet er hva som kopieres, hvor ofte, og når noen sist sjekket at det faktisk virker.
Det tredje er hverdagen. Hvem ringer de ansatte når e-posten, skriveren eller fagsystemet stopper mandag morgen? Er svaret «han», har dere et hull fra hans siste dag.
De fleste bedrifter går flere uker uten at noe skjer. Problemet er at det du ikke har oversikt over, oppdager du den dagen noe stopper. Det er den dyreste dagen å finne det ut på.
Tre leverandører som peker på hverandre
Mange bedrifter i denne størrelsen har ikke én IT-leverandør. De har tre. Én som leverer PC-er og Microsoft 365. Én som har nettverket (bredbånd, trådløst nett og boksene i skapet). Og én som drifter serveren der fagsystemet ligger.
Det fungerer fint så lenge én person hos dere holder trådene. Han vet at når regnskapssystemet er tregt, er det serverleverandøren som skal ringes, ikke nettverksfolkene.
Den dagen han slutter, blir du prosjektleder for egen IT. Hver feil starter med et spørsmål om hvem sin feil det er. «Det er ikke oss, det må være nettverket.» I mellomtiden sitter 30 ansatte og venter.
En typisk situasjon vi kjenner igjen: en bedrift med rundt 40 ansatte, tre leverandører og én ansatt som visste hvem som gjorde hva. Da han sluttet, tok det tre uker og fire e-postrunder før noen fant ut hvem som faktisk eide domenet deres. Ingenting var nede. Men ingen kunne heller opprette e-post til de to nye som begynte den første i måneden.
Sjekkliste for de neste 14 dagene
Dette kan du gjøre selv, fra i morgen, uansett hvem som skal fikse IT-en videre.
- Be om en liste over alt han har tilgang til. Microsoft 365, domenet, nettverksutstyret, fagsystemet, sikkerhetskopien, leverandørportalene. Ikke passordene ennå, bare listen.
- Sørg for at minst to personer har administratortilgang til det viktigste, og at passordene ligger i en passordhåndterer (et program som lagrer passord trygt, ikke et regneark på fellesområdet).
- Finn alle avtalene. Bredbånd, lisenser, fagsystem, domene, support. Hvem er avtalepart, når fornyes de, og hvem får fakturaen.
- Spør om sikkerhetskopien. Hva kopieres, hvor ofte, hvor ligger den, og når ble det sist testet at filene kan hentes tilbake.
- Skriv ned hvem de ansatte skal ringe når noe stopper, gyldig fra hans siste dag. Heng det opp ved kaffemaskinen.
- Be om en skriftlig overlevering av det som skjer ofte. Ny ansatt skal ha PC og tilganger. En som slutter skal fjernes. Serveren står. E-posten er nede.
- Bestem dere for hvordan dette skal eies videre. En ny ansatt, en av leverandørene dere allerede har, eller én partner som tar alt. Bruk de fem spørsmålene under.
- Bytt alle passord han har hatt, og fjern tilgangene hans, den dagen han går. Ikke fordi dere mistror ham. Fordi det er sånn det skal gjøres, for alle som slutter.
Fem spørsmål du kan stille uten å kunne ett fagord
Disse fungerer like godt på leverandøren dere har i dag som på en ny. Still dem i neste statusmøte, og legg merke til hvor lang tid det tar å få svar.
- Hvem ringer jeg når noe stopper, og hvem har ansvaret hvis det viser seg å være «noen andres» feil?
- Hvis den som hjelper oss i dag slutter hos dere, hva skjer da? Ligger kunnskapen om bedriften vår i et system, eller i et hode?
- Hva har vi av sikkerhetskopi, og når testet dere sist at vi faktisk får filene tilbake?
- Hva koster det per måned, hva er inkludert, og hva kommer i tillegg?
- Hvis vi vil bytte leverandør om ett år, hvordan får vi med oss alt som er vårt?
Ingen av spørsmålene handler om teknologi. De handler om ansvar, penger og hva som skjer når noe går galt. Det er det som faktisk avgjør om IT-en er trygg.
Hva som er riktig for dere, avhenger. Har dere under 20 ansatte, alt i Microsoft 365 og ingen egen server, kan en dyktig enkeltperson eller en liten leverandør være nok. Har dere fagsystem på egen server, flere lokasjoner eller folk på hjemmekontor, er det ofte tryggere at ett team har ansvaret for både brukerne, nettverket og serveren. Da er det ingen andre å peke på.
Det du kan gjøre i dag, før noe annet: finn ut hvor administratorpassordet til Microsoft 365 ligger, og hvem andre enn ham som har det. Vet du ikke svaret, har du funnet punkt 1 på listen.
Slik jobber vi i Compute
Vi drifter IT for bedrifter med 10 til 100 ansatte i Vestland som ikke har egen IT-avdeling. Bruker, nettverk og datasenter (der serverne faktisk står) leveres av samme team i Bergen, med ett telefonnummer og ett ansvarspunkt. Vi har to egne datasentre, og ingen bindingstid. Det siste er med vilje. Vi vil at dere skal kunne gå, for da må vi gjøre oss fortjent til at dere blir.
Sitter du med beskjeden fra han som fikser IT-en, og vil ha noen å gå gjennom listen sammen med, så ta kontakt. Det starter alltid med en samtale, og du trenger ikke å kunne ett eneste fagord.

Simployer + Payroll = Sant
Simployer og Visma Software tilbyr nå integrasjon mellom Simployers HRM-system og lønnssystemet Visma.net Payroll – gode nyheter for deg som kunde i Compute.
Simployer og Visma Software tilbyr nå integrasjon mellom Simployers HRM-system og lønnssystemet Payroll - Dette er gode nyheter for deg som kunde i Compute!
Compute People er Norges eneste leverandør av Simployer, et samarbeid vi er stolte og fornøyde med.
«Simployer har de siste årene gjort store investeringer i grunnleggende teknologi for solid integrasjonsevne og identitetshåndtering. Vi tror på økosystemer der vi sammen med andre leverandører kan skape gode arbeidsflyter for ansatte, ledere, HR og lønnsmedarbeidere. Dette skal vi fortsette å investere i.»
– Kristian Kolstad, CTO i Simployer Group
God arbeidsflyt og en enklere arbeidshverdag
Denne integrasjonen muliggjør for god arbeidsflyt mellom ansatte på tvers av avdelinger, ledere og lønnsmedarbeidere. I tråd med Simployers satsing videre vil også integrasjonen mellom Visma.net og Simployers HRM system bli videreutviklet etter hvert som det utvikles nye funksjoner fra begge systemer.
Med Simployers HR-løsninger får du både operative og strategiske HR verktøy samt HR-rådgivere som svarer på over 60 000 spørsmål årlig fra våre kunder i Sverige og Norge.
Visma.net Payroll er Vismas flaggskip innen lønn – en fullverdig skyløsning med smart automatikk, brukervennlig brukergrensesnitt og apper for både ansatte og ledere.
Compute Advisor er Visma Partner og Visma.net Payroll forhandler. Visma.net Payroll er fremtidens lønnssystem og vårt store satsningsområde. Dette er et system som kommer til å bli aktuelt for ekstremt mange og vi er klar for å ta våre kunder med på denne reisen.
Det beste fra flere verdener innen HR og lønn
Integrasjonen muliggjør en sømløs arbeidsfordeling mellom Compute og deg som kunde. Den sikrer god kompetanseflyt og gjør at begge parter bruker mindre tid på manuelle prosesser og mer tid på det vi faktisk har lyst til.

Når IT-drift ikke bare handler om oppetid - men om arbeidsflyt, fokus og trygghet
Mange norske SMB-bedrifter har kommet langt med Microsoft 365. Teams er i bruk, e-post fungerer, og filer ligger i SharePoint eller OneDrive. Likevel opplever mange at hverdagen fortsatt er preget av avbrytelser, rot i dokumenter, møter uten oppfølging og usikkerhet rundt sikkerhet og tilgangsstyring.
Mange norske SMB-bedrifter har kommet langt med Microsoft 365. Teams er i bruk, e-post fungerer, og filer ligger i SharePoint eller OneDrive. Likevel opplever mange at hverdagen fortsatt er preget av avbrytelser, rot i dokumenter, møter uten oppfølging og usikkerhet rundt sikkerhet og tilgangsstyring.
Det er her moderne IT-drift må utvikle seg. IT-drift handler ikke lenger bare om at systemene er «oppe», men om at teknologien faktisk gir bedre samarbeid, høyere produktivitet og tryggere arbeidsprosesser.
En nyttig måte å forstå dette på er rammeverket Modern Collaboration Architecture (MOCA) – et perspektiv Microsoft bruker for å koble teknologi, mennesker og vaner sammen til én helhet.
Hva betyr «brukeradopsjon» i praksis?
Når vi snakker om IT-drift og Microsoft 365, er det fristende å fokusere på funksjoner:
- Hvilket verktøy skal vi bruke til hva?
- Hvilken app er best for chat, møter, oppgaver og dokumenter?
MOCA snur på dette. Kjernen i MOCA er at adopsjon ikke handler om å rulle ut nye funksjoner, men om å etablere vaner i organisasjonen som gjør at teknologien brukes naturlig og gir verdi – hver dag.
Når bruk blir en vane:
- går samarbeid raskere
- reduseres frustrasjon og motstand mot endring
- realiseres gevinster av investeringene i Microsoft 365
Den største utfordringen i moderne arbeid: oppmerksomhet
En av de viktigste innsiktene i MOCA er at oppmerksomhet er en knapp ressurs. Teknologien kan enten hjelpe oss å fokusere, eller den kan bli en konstant kilde til støy.
I mange SMB-er ser vi typiske utfordringer som:
- Teams-varsler som avbryter hele dagen
- «Hvor ligger dokumentet?» i stedet for «hva er neste steg?»
- Møter som ender uten beslutninger, ansvar eller oppfølging
- Mange verktøy, men ingen felles arbeidsmåte
God IT-drift må derfor inkludere styring av arbeidsflyt og digitale vaner, ikke bare enhetsadministrasjon og support.
MOCA Lite: Et praktisk rammeverk for norske SMB-er
MOCA finnes i flere «nivåer». For SMB-markedet er MOCA Lite spesielt relevant, fordi det gir en forenklet og operativ modell som passer godt for mindre og mellomstore virksomheter.
MOCA Lite beskriver fire fokusområder:
- Individ: «Hvordan jeg jobber»
Her handler det om personlig produktivitet og selvledelse:
- Struktur i e-post og oppgaver
- God notatpraksis
- Finne informasjon raskt
- Mindre kontekstbytter og mer flyt
Med Copilot kan ansatte få støtte til å oppsummere e-poster, lage utkast, finne informasjon og forberede møter – men verdien kommer først når dette faktisk blir en del av arbeidsvanene. - Team: «Hvordan vi samarbeider»
Her handler det om felles arbeidsprosesser:
- Møtestruktur, referater og oppfølging
- Tydelig plassering av dokumenter og beslutninger
- Oppgaveflyt som ikke forsvinner i chat
En nøkkelidé i MOCA Lite er at Copilot kan fungere som et «nytt teammedlem» som hjelper med oppsummeringer, oppfølging og dokumentasjon. Men igjen: Det må bygges inn i måten teamet jobber på. - Organisasjon: «Hvordan vi skaper helhet»
Her blir IT-drift og ledelse tett koblet:
- Tydelige standarder for informasjonsstruktur
- Styring av tilgang, data og enheter
- Kultur for deling og forbedring
- Gode rammer for endring og opplæring
Det er ofte her SMB-er «vokser ut av» ad hoc-løsninger, og trenger en driftspartner som kan hjelpe med både struktur og gjennomføring. - Identitet og sikkerhet: «Hvem er jeg digitalt?»
MOCA Lite løfter identitet som en egen dimensjon:
- Teknisk identitet (tilgang, MFA, enhetsstyring, databeskyttelse)
- Profesjonell identitet (rolle, etterlevelse, ekstern og intern tillit)
- Personlig identitet (balanse, trivsel, mestring)
For oss som IT-driftspartner betyr dette at sikkerhet og governance ikke er et «sideprosjekt». Det må være en integrert del av leveransen.
Hva betyr dette for IT-drift i praksis?
For SMB-bedrifter som ønsker mer verdi ut av Microsoft 365, bør IT-drift typisk dekke tre ting samtidig:
- Teknisk grunnmur
- Drift, patching, enhetsstyring, backup, overvåking og respons
- Sikkerhet og identitet
- Tilgangsstyring, MFA, betinget tilgang, databeskyttelse, governance
- Bruk og arbeidsflyt (adopsjon)
- Felles arbeidsmetoder, opplæring, struktur, møtekultur og gode vaner
Når disse tre henger sammen, får du ikke bare «stabil IT», men en arbeidshverdag der folk faktisk får gjort mer – med mindre stress.
Oppsummert:
Mennesker først – teknologien skal støtte fokus
MOCA sitt viktigste budskap er enkelt: Teknologi skal styrke menneskers fokus, samarbeid og arbeidsglede. Det krever både riktig teknisk oppsett, men også at organisasjonen utvikler gode digitale vaner.
For norske SMB-bedrifter er dette ofte det største «hoppet»: fra å ha Microsoft 365 til å få verdi av Microsoft 365.
Vil du se hvordan Microsoft 365 kan bli en mer effektiv og trygg arbeidshverdag i din bedrift, uten at det skaper mer støy? Ta kontakt med oss for en uforpliktende prat om IT-drift, sikkerhet og arbeidsflyt.

Budsjett 2027: bruk tallene du allerede har
Lag et budsjett for 2027 som bygger på fakta fra regnskapet, ikke på fjorårets tall pluss noen prosent. Fem steg, fra sesonger til månedlig oppfølging.
1. Se på månedene
Et årsbudsjett delt på tolv skjuler sesongvariasjoner. Hent ut omsetning og kostnader per måned for de to siste årene. Da ser du mønsteret og vet når likviditeten blir stram.
2. Bryt ned omsetningen
Still tre spørsmål til tallene:
- Hvilke kunder står for mest? Avhengighet av få kunder er en risiko.
- Hva tjener dere penger på? Høy omsetning er ikke det samme som god margin.
- Hvor raskt betaler kundene? Betalingstid påvirker likviditeten direkte.
3. Legg inn kjente endringer
Statsbudsjettet for 2027 foreslår blant annet lavere trygdeavgift, ny modell for beskatning av firmabil og strengere regler for SkatteFUNN. Forslagene er ikke vedtatt ennå. Har dere firmabiler eller FoU-prosjekter, bør du avklare virkningen med regnskapsføreren. Ta også med planlagte ansettelser, lønnsoppgjør, prisendringer og investeringer.
4. Lag tre scenarioer
Sett opp et normalt, et forsiktig og et optimistisk budsjett. Når grunnlaget er på plass, tar det lite ekstra tid. Du vet da på forhånd hva du gjør hvis utviklingen blir svakere enn ventet.
5. Følg opp hver måned
Verdien av et budsjett kommer først når du sammenligner det med faktiske tall. Et enkelt dashbord som henter data direkte fra regnskapssystemet, kan vise:
- omsetning mot budsjett hittil i år
- bruttomargin per måned
- forventet likviditet de neste 90 dagene
- utestående fordringer
Når tallene oppdateres automatisk, bruker du tiden på beslutninger i stedet for regneark. Det gir også et bedre grunnlag i møter med bank, styre og eiere.
Du trenger ikke gjøre alt i år. Start med steg 1 og 5.
Vi hjelper deg
Vi henter ut tallene, bygger budsjettet sammen med deg og setter opp et dashbord som oppdateres automatisk.
Fra nyttår holder det ikke med PDF-faktura
Fra 1. januar 2027 må bedrifter sende e-faktura til andre bedrifter. Se hva kravet betyr for deg, og hva du bør sjekke før jul.
Dette endrer seg
Stortinget vedtok endringene i bokføringsloven i juni 2026. De viktigste punktene:
- Fra 1. januar 2027: Du må sende e-faktura når du selger til en bokføringspliktig virksomhet som er registrert i ELMA, registeret over mottakere av e-faktura.
- Unntak: Salg til privatpersoner og kontantsalg.
- Innen 2030: Alle må kunne motta e-faktura og føre regnskapet i et elektronisk system.
Staten, kommunene og de fleste større selskaper står allerede i ELMA. Har du minst én slik kunde, gjelder kravet deg.
Hva du får ut av det
En e-faktura leses automatisk hos mottakeren. Den blir ikke borte i en innboks og må ikke tastes inn på nytt. Det gir færre purringer og raskere betaling. E-faktura er også vanskeligere å forfalske enn en PDF.
Fem ting å sjekke før jul
- Systemet: Sjekk at e-faktura (EHF) er slått på i regnskaps- eller ERP-systemet, og at det gjelder alle fakturaer.
- Kundene: Finn ut hvilke kunder som står i ELMA. Mange systemer gjør dette automatisk.
- Kunderegisteret: Kontroller at organisasjonsnumrene er riktige. Feil orgnummer er den vanligste årsaken til at fakturaer stopper.
- Fakturamalen: Sørg for at kundens referanse og bestillingsnummer står i egne felt, ikke bare i fritekst.
- Leverandøren: Har dere et eldre eller tilpasset system, ta kontakt med leverandøren nå. Endringer kan ta tid.
Tenk lenger enn 2027
Om få år kommer kravene om å motta e-faktura og bokføre elektronisk. Fører dere fortsatt bilag manuelt, eller har dere vokst fra systemet? Da kan det lønne seg å se på hele løsningen nå. Detaljene i forskriftene kan fortsatt justeres, men retningen er klar.
Vi hjelper deg
Vi sjekker oppsettet ditt, så du er klar til årsskiftet.
Hva får du egentlig for IT-avtalen din?
To IT-tilbud kan ha lik pris per bruker og likevel gi helt ulik hverdag. Slik ser du hva som faktisk er inkludert.
Det ligger to tilbud på bordet. Begge har en pris per bruker per måned, og det ene er merkbart lavere. Valget virker enkelt.
Et halvt år senere kommer fakturaene for det ingen tenkte på. En ny ansatt skulle ha PC. Skriveren på lageret sluttet å virke. Noen måtte se på brannmuren. Alt ble fakturert som timer.
Problemet er sjelden at bedriften valgte feil leverandør. Problemet er at den sammenlignet prisen, ikke innholdet.
Prisen per bruker sier lite alene
Pris per bruker er enkel å sammenligne, men den er bare en boks. Det som avgjør, er hva som ligger i den. I den ene avtalen er Microsoft 365-lisensene og support med. I den andre kommer de i tillegg. I den ene følger noen med på systemene døgnet rundt. I den andre oppdager dere feilen selv, mandag morgen.
Det som ikke står i tilbudet, blir gjerne en faktura
«Full drift» og «komplett IT» kan bety mye forskjellig. Det som ikke er nevnt, er som regel ikke med.
Tenk deg en bedrift med rundt 25 ansatte som bytter til en rimeligere leverandør. To nye ansatte starter samme måned, og oppsett av PC, e-post og tilganger føres som konsulenttimer. Så skal kontoret utvides, og nettverket må justeres. Det var heller ikke med. Avtalen dekket akkurat det den sa. Den sa bare mindre enn bedriften trodde.
Still de samme spørsmålene til alle tilbudene:
- Er Microsoft 365-lisensene med i prisen, og er det riktig lisens for hver bruker?
- Hvor mye support er inkludert, og hva koster det når dere går over?
- Er oppsett av PC, e-post og tilganger med når noen begynner eller slutter?
- Hvem følger med på at systemene går, også utenom arbeidstid?
- Er nettverket på kontoret (internett, trådløst nett og brannmur) en del av avtalen?
- Hva med lokale servere eller fagsystemer som ikke kan flyttes til skyen?
- Hva er ikke inkludert, og hvordan blir det fakturert?
Det siste spørsmålet er det viktigste. En leverandør som er tydelig på hva som ikke er med, er som regel tydelig på resten.
Sikkerhet bør ikke være et tillegg
Sikkerhet skiller tilbudene mye, uten at det synes på prisen. Spør om tre ting: tofaktor (MFA), altså passord pluss en kode på mobilen. Betinget tilgang, der systemet sjekker hvem som logger inn, fra hvilken maskin og hvor. Og opplæring av de ansatte, for eksempel øvelser med falske svindel-e-poster. Ingen av delene er dyre å få på plass, men de er dyre å mangle.
Spør hvem som eier problemet
Når noe ikke virker, er det første spørsmålet ofte hvem sin feil det er. Har dere én leverandør for brukerne, en annen for nettverket og en tredje for serveren, kan svaret fort bli at det er de andre sitt ansvar. Hver for seg har de rett, men dere står fortsatt uten e-post. Spør derfor hvem som tar ansvar når feilen ligger mellom to områder. Har dere ingen egen IT-ansvarlig, er ett sted å ringe ofte enklest.
Mellomrommene mellom IT, økonomi og regnskap
De fleste bedrifter har også et økonomisystem, en regnskapsfører og kanskje et fagsystem, ofte med hver sin leverandør. Det er i mellomrommene tiden forsvinner: tall som tastes inn to steder, rapporter som settes sammen for hånd i Excel, eller en integrasjon (en kobling som flytter data automatisk mellom systemer) som sluttet å virke uten at noen fikk beskjed. Den kostnaden står ikke på noen faktura, men den viser seg i timene dere bruker på å holde ting sammen. Spør derfor om leverandøren kan se på mer enn sin egen del.
Bindingstid sier noe om hvordan leverandøren jobber
Mange IT-avtaler har bindingstid. Det kan gi lavere pris og er ikke nødvendigvis galt. Men med bindingstid må leverandøren gjøre en god jobb for å vinne avtalen. Uten bindingstid må den gjøre en god jobb hver måned for å beholde den. Har dere bindingstid i dag, sjekk når den løper ut og hva oppsigelsestiden er, så avtalen ikke fornyes automatisk fordi ingen fulgte med på datoen.
Slik sjekker dere avtalen dere har i dag
Ta fram avtalen, gå gjennom spørsmålene over og hold svarene opp mot fakturaene fra det siste halvåret. Det gir et ærlig bilde av hva IT-en faktisk koster. Finner dere mange timer for ting dere trodde var med, er det et godt utgangspunkt for en samtale med leverandøren. Vil dere ha noen til å gå gjennom avtalen sammen med dere, så ta kontakt.